工作时间:
周一至周五
(9:00-17:00)
联系人:殷女士
联系电话:
025-86884480

发布日期:2026-11-3 12:55:27 访问次数:6
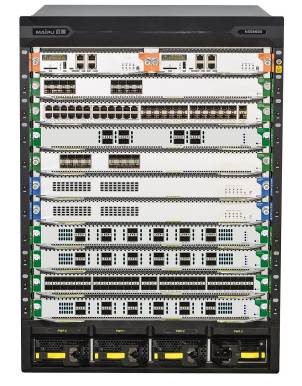
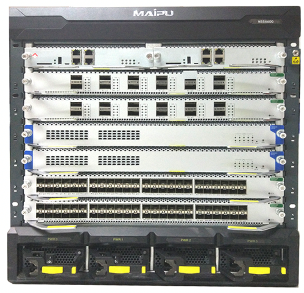
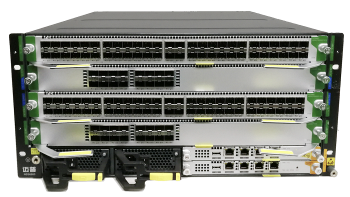
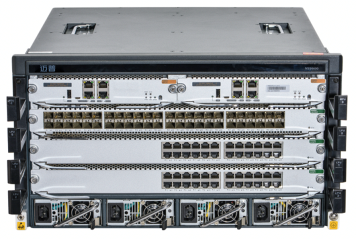
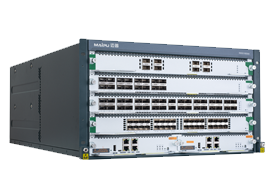
NSS6600自主安全智能园区网核心交换机是迈普公司面向金融、党政、运营商、能源、交通、教育、医疗等行业推出的基于国产CPU、国产交换芯片的新一代多业务高性能以太网交换产品。主要针对园区网核心、数据中心汇聚等场景应用,提供从芯片、硬件到软件的全方位安全可控、稳定、可靠的L2/L3交换服务。电源风扇具备冗余能力,电源风扇都支持热插拔,风道设计支持前进后出。 NSS6600支持千兆/10G/40G/100G等多种端口形态,端口密度完全满足园区网、数据中心建设中高密度接入及高性能转发需求;NSS6600支持多种安全技术和策略,所有部件通风采用前进后出直风道设计,为用户构建高性能、高安全、高智能的IP网络提供一个优秀的平台;配合迈普公司NSS4330、NSS3320系列千兆交换机,可以为中小型网络提供自主安全全网解决方案。
国产CPU和国产交换芯片设计,自主安全
迈普公司采用国产CPU芯片和国产高性能交换芯片,自主研发新一代高性能、高可靠、可管可控的以太网交换机,满足政府等安全要求较高客户部署可控网络的需要,为用户提供多业务、安全可控的一体化解决方案,满足用户网络从芯片到硬件的深层次安全保障需求。
采用自主网络操作系统和协议栈软件,稳定安全可靠
迈普自主网络操作系统软件成熟稳定,继承迈普二十多年服务金融、运营商软件技术积累,近百万台在网运行设备考验。迈普自主安全交换机操作系统和协议栈软件,具备独立知识产权,通过公安部信息安全产品检测中心漏洞扫描测试,系统软件安全可靠。
高密度万兆接入能力
NSS6600自主安全万兆核心交换机提供高密度万兆端口接入能力,单槽位最大可支持48个1G/10G接口。NSS6600完全能够满足大中型园区网建设中对千兆、万兆混合接入的配置要求。
控制平面,管理平面双平面国密加密,有效保证网络安全
SSH登录支持国密加密算法,交换机配置文件支持国密加密,杜绝设备被破解访问,以及管理数据被窃取泄密,实现交换机管理平面安全可靠。设备常用控制协议,如MSTP、RIP和OSPF,支持国密对协议报文加密,确保网络拓扑协议不泄露。支持可信设备认证,通过对接入网络的交换设备采用802.1X认证判断接入设备的合法性,杜绝非法仿冒设备接入网络,实现交换机控制平面安全可靠。
硬件多冗余设计,确保苛刻的电信级高运营能力
关键部件均提供最为完善的双冗余或者多冗余设计,支持主控引擎冗余、电源冗余、管理模块冗余、交换矩阵冗余、链路冗余等,并全面支持热插拔,在数据转发期间,进行热插拔或主备切换时零丢包,保障业务稳定、安全可靠的转发,业务永不中断。
主控引擎与交换卡、业务板卡完全物理分离,采用CLOS交换架构
支持光口保护电路设计,用于监测光模块状态,一旦出现故障,可将故障模块隔离,确保不影响其它端口和整机的正常运行,更换模块后该端口也可马上恢复正常工作。
极简运维
支持IPFIX、Sflow 、Telemetry、netconf、端口镜像ERSPAN ,支持ZTP、USB开局,零配置自动下发,支持SNMP、Telnet、RMON、SSH等设备管理功能;
| 产品型号 | NSS6600-03 | NSS6600-04 | NSS6600-06 | NSS6600-10 |
| 硬件规格 | ||||
| 主控卡槽位数 | 2 | 2 | 2 | 2 |
| 交换卡槽位数 | - | 2 (主控集成) | 0/2 | 2 |
| 业务卡槽位数 | 3 | 4 | 6/4 | 10 |
| 电源槽位数 | 4 | 2 | 4 | 4 |
| 风扇槽位数 | 2 (支持热插拔) | 1 | 2 (支持热插拔) | 2 (支持热插拔) |
| 交换容量 | 385Tbps | 385Tbps | 860Tbps | 1071/3213Tbps |
| 包转发率 | 38400Mpps | 76800Mpps | 230400Mpps | 345600Mpps |
| 外形尺寸(W×D×H) | 442×450×265 mm(6U) | 441×434.8×222mm(5U) | 441×434×488mm(11U) | 441×434×666mm(15U) |
| 温度 | 工作温度: 0 ℃ 到 45 ℃ 存储温度: -40 ℃ 到 70 ℃ | |||
| 湿度 | 工作湿度: 10% 到 90% ,无冷凝 存储湿度: 5% 到 95% ,无冷凝 | |||
| 风道类型 | 前后通风 | |||
| Mac 地址表项 | 380K | 380K | 498K | 498K |
| 支持 ARP 表项 | ≥ 256K | |||
| 软件特性 | ||||
| 链路层协议与技术 | 端口特性 | 端口单通检测、 Root Protection 、 Loop Protection 、 Edge Port/BPDU Guard 等特性 | ||
| 链路层特性 | 支持端口聚合、端口隔离 | |||
| MAC 地址管理 | 支持静态 MAC 配置 | |||
| VLAN | 支持基于端口、 Mac 、 IP 地址、协议端口号的 Vlan 支持 PVLAN 支持 VOICEVLAN 支持 SUPERVLAN | |||
| QinQ | 支持基本 QinQ 和灵活 QinQ , 支持 1:1 的灵活 QINQ 映射 支持 N:1 的灵活 QINQ 映射 | |||
| 环路检测 | 支持 STP/MSTP/RSTP 支持与思科 pvst 、 rpvst 兼容 支持环回检查 支持 EIPS 支持 ERPS ( G.8032 ) | |||
| 链路聚合 | 支持 IEEE 802.3ad (链路聚合) 支持 802.1q 封装, DLDP 单通道检测 支持跨设备链路聚合 | |||
| 端口镜像 | 支持端口镜像 | |||
| 端口隔离 | 支持端口隔离 | |||
| 网络协议 | IPv4 协议 | TCP 、 UDP 、 Ping 、 TraceRoute 、 Telnet 、 FTP 、 TFTP 、 ICMPv4 、 DNS 、 UDP Helper 、 DHCP 、 DHCP server 、 DHCP Delay 、 DHCP Snooping 、 NTP 、 SNTP 、支持 ARP 、 ARP Proxy 、 NAT 、 LLDP | ||
| IPv6 协议 | IPv4/IPv6 双协议栈、 TCP6 、 UDP6 、 RawIP6 、 Pingv6 、 TraceRoute6 、 Telnet6 、 FTP6 、 TFTP6 、 DNS6 、 ICMPv6 、 VRRPv3 、 DHCP6 、 ND 、 PMTUD ( IPv6 ) | |||
| IPv4 路由协议 | RIPv1/v2 、 RIPng 、 IRMP 、 OSPFv2 、 IS-IS 、 BGP 、 IPv4 静态路由 \ 路由策略 \ 路由迭代 \ 策略路由\等价路由 | |||
| IPv6路由协议 | RIPng功能、OSPFv3功能、IS-ISV6功能、BGPv4+功能、IPv6静态路由\IPv6路由策略\IPv6路由迭代\IPv6策略路由\等价路由 | |||
| 支持IPv4/IPv6双栈部署 | ||||
| 组播功能 | 二层组播 | IGMPv1/v2/v3 Snooping 、组播 VLAN 、支持 MLD v1/v2 Snooping | ||
| 三层组播 | IGMPv1/v2/v3 、 MLD v1/v2 、组播静态路由、 IPv4 域内组播路由、 IPv4 域间组播路由、 IPv4 组播组管理、支持 MSDP 、 PIM-SM 、 PIM-DM 、 PIM-SSM 、 IPv6 域内组播路由、 IPv6 组播转发、支持 PIM-SMv6 、 PIM-SSMv6 支持 IPv6 MLD Snooping v1/v2 , IPv6 PIM-DM | |||
| MPLS | MPLS L3 VPN | 支持两种跨域 MPLS VPN 方式( OptionA/OptionB ) | ||
| MPLS L2VPN | 支持 VPLS/ 支持 VPWS | |||
| MPLS TE | 支持 MPLS TE | |||
| MCE | MCE | |||
| 流量控制 | QOS | 支持 Mark/ReMark 、 CAR ( Ingress/Egress )、流量整形( Egress )、拥塞管理、队列管理; 支持GE/10GE端口200ms大缓存; 支持5级H-QoS; 支持QOS限速,支持PQ、WRR/DRR、PQ+WRR/PQ+DRR等调度方式,支持WRED; | ||
| 流量抑制 | 基于端口的广播流量抑制;基于端口的未知组播流量抑制;基于端口的未知单播流量抑制;基于端口绝对带宽进行流量抑制,可按照 PPS 和 BPS 进行抑制 | |||
| 流量统计 | 支持出队列统计;支持 ACL 统计( EACL/IACL ) | |||
| 流量检测 | 支持基于真实业务流对任意业务流随时逐点检测,实时监控网络质量,并在任意时间地点检测链路质量,准确检测设备级、链路级、以及网络级丢包,秒级快速故障定位 | |||
| 流量采集分析 | 支持所有端口均可配置为流量采集和流量输出,支持多个物理端口的流量镜像到一个端口。支持数据去重的功能,对重复数据的检测过滤 | |||
| 安全防护 | OSPF(OSPFv2 和 OSPFv3) 、 RIP(RIPv2 和 RIPng) 、 ISIS(ISISv4 和 ISISv6) 、 BGP(BGP 和 BGP4+) 协议的国密 SM3 算法加密,配置文件 SM3 算法加密,生成树协议国密 (SM4) 安全认证功能、 SSH 国密安全认证功能、日志国密 Sm4 加密功能 | |||
| 安全功能 | ACL | Ingress/Egress ACL 、基本 ACL 、扩展 ACL 、 L2~L4 ACL 、 VLAN ACL 、全局 ACL 、 IPv6 ACL | ||
| 设备安全 | 防止数据报文攻击、防止协议报文攻击、支持攻击检测功能、协议报文保护、报文收发诊断,可信接入 | |||
| 网络安全 | 报文合法性检查、 URPF 检查、报文过滤功能、 ARP 防攻击、 ARP 限速、协议分类限流、支持 TACACS+ 、 RADIUS 、流标记、流分类; PQ 、 WRR 、 PQ+WRR 等队列调度机制;支持 Tail-Drop/WRED 拥塞管理机制 | |||
| 用户安全 | 设备管理安全、网络用户绑定、 AAA 、 SSH2.0 、 SSHV6 | |||
| 接入安全 | 支持 802.1X/MAB 支持 Portal 支持 DAI 支持 DHCP Snooping/DHCPv6 Snooping 支持 IPSG/IPSGv6 支持端口安全 支持 ARP-CHECK 支持扩展安全业务如防火墙、入侵防御等类型的业务板卡 ⽀持256位全端⼝MACsec加密 支持AAA、Radius和TACACS认证;支持 MAC 地址认证、Portal 认证、802.1x 认证;支持DHCP Snooping 触发认证 | |||
| 认证安全 | 针对动态路由协议的 MD5 认证协议 | |||
| CPU 安全 | 支持 CPU 保护策略配置,受到大流量网络攻击(如 ARP )时 CPU 利用率在合理范围内 支持2级CPU保护机制,支持1K CPU硬件保护队列 | |||
| 虚拟化 | 虚拟化 | 设备支持纵向虚拟化功能,支持≥ 128 个子节点,子节点支持单机和堆叠设备。 设备支持横向虚拟化功能(堆叠),支持≥ 16 台设备间进行虚拟化部署。 支持 MLAG 支持虚拟化功能,即可将多台物理设备虚拟化为一台逻辑设备统一管理,并且链路故障的收敛时间55ms | ||
| 设备管理 | 设备管理方式 | Console 口登录、支持 Telnet 到本设备,支持 SSH V1/V2. 以命令行的方式进行设备管理 ; 内置图形化管理功能,支持通过图形化界面设备配置及命令一键下发和版本智能升级功能 | ||
| 网络维护 | Ping 、 TraceRoute 、 LSP Ping/Tracert 功能、端口环路监测 支持安全 boot 功能,能够实现软件版本、 bootware 的错包检测及备份功能 | |||
| 网络管理 | 支持 SNMP V1/V2c/V3 、 RMON 、 MIB 、 SSH V1/V2 、 syslog ( 8 级) 支持中文图形化配置 支持融合无线AC功能,最大可管理AP 1K | |||
| 维护方式 | 支持本地配置口( Console )配置 | |||
| 支持 Telnet 、 SSH 远程维护、支持电源、风扇、温度日志告警 | ||||
| 支持命令行配置( CLI ) | ||||
| 支持 FTP 协议加载升级 | ||||
| 支持分布式多引擎设计,全分布式的独立控制引擎、检测引擎、维护引擎为系统提供强大的控制能力和毫秒级的高可靠保障 | ||||
| 支持设备在线状态监测机制,实现对包括主控引擎,背板,芯片和存储等关键元器件进行检测 | ||||
| 支持在线软件升级 | ||||
| POE | 支持 POE 支持 POE++ 支持 PDI | |||
| 高可靠性 | VRRP | 支持 VRRP 支持 VRRPv3 | ||
| BFD | 支持硬件 BFD ,支持 BFD for VRRP/BGP/IS-IS/OSPF/ 静态路由等,实现各协议的快速故障检测机制,支持 BFD 3ms 最小探测间隔。 支持双向链路故障检测 BFD | |||
| Graceful Restart | 支持GR for OSPF/IS-IS/BGP等 | |||
| 支持丢包检测功能 | 支持通过直接对业务报文进行标记的方法,实现对网络级和设备级的丢包统计 | |||
| 运维管理 | SNMP | 支持 SNMPv2/v3 支持 MIB 支持 TRAP 支持通过命令行进行配置和管理,支持配置IP SLA TRACK/NQA TRACK | ||
| NETCONF | 支持NETCONF采集数据,上报给安全分析系统,进行网络的安全威胁事件信息和全网的安全态势展示,策略联动,保障网络安全 | |||
| 智能化运维 | 支持基于Python语言或同等功能的开放可编程系统,可以通过脚本对交换机进行运维功能的编程,快速实现功能创新,实现智能化运维 | |||
| 图形化管理功能 | 支持内置智能图形化管理功能,对于下联设备具备统一管理的功能,能够通过图形化界面对组内设备进行配置文件一键下发;对拓扑内的设备或设备组批量进行版本升级 | |||
| SDN控制器 | 支持园区SDN控制器统一纳管;支持联动SDN分析器组件功能实现真实业务流的实时检测技术,实现对IP网络的精确丢包监控和快速故障定界能力 | |||
| Telemetry | 支持 Telemetry | |||
| 时钟功能 | 支持1588v2时钟 支持NTP时钟同步 | |||
| 大二层特性 | Trill | 支持 Trill | ||
| VXLAN | 支持 VXLAN 二层交换 支持 VXLAN 三层网关 支持 EVPN 支持Vxlan协议,且支持BGP EVPN协议,支持GRE | |||
| SDN | Openflow | 支持 OpenFlow1.3 协议,支持多控制器( EQUAL 模式、主备模式),支持多表流水线,支持 Group table ,支持 Meter | ||
| SDN 控制器 | 支持 BD-LAN |
| 订购信息 | 描述 |
| NSS6600 自主安全核心交换机 | |
| 机框 | |
| NSM66-03-MF | NSS6600-03机箱,提供2个主控卡插槽,3个业务板卡插槽,4个电源插槽,2个风扇插槽 |
| 主控卡 | |
| NSM66-MPUA | NSS6600-03主控卡,必配1张,可配置2张。提供1个Console口,1个Micro USB配置口,1个USB口,1个DC0管理以太接口 |
| 业务卡 | |
| NSM66-12QXGE-EA | 业务板卡,12个40GE光接口卡 |
| NSM66-48XGEF-EA | 业务板卡,48个万兆SFP+接口 (兼容千兆SFP) |
| NSM66-24XGEF24GEF-EA | 业务板卡,24个万兆SFP+光接口(兼容千兆SFP)、24个千兆SFP光接口 |
| NSM66-24XGEF-EA | 业务板卡,24个万兆SFP+光接口(兼容千兆SFP) |
| NSM66-48GEF-EA | 业务板卡,48个千兆SFP光接口 |
| NSM66-48GET-EA | 业务板卡,48个千兆电接口 |
| NSM66-24GET12GEF12XGEF-EA | 业务板卡,24个千兆电接口,12个千兆SFP光接口,12个万兆SFP+接口 (兼容千兆SFP) |
| 机框 | |
| NSS6600-04 | NSS6600-04机箱,2个主控插槽、提供4个业务插槽,2个电源插槽,1个风扇插槽(支持四个风扇单元) |
| 主控卡 | |
| NSM66-MPUB | NSS6600-04主控卡,必配1张,支持2张备份。1个Console口,1个DC0口,1个debug口,1个cmm口 |
| 业务卡 | |
| NSM66-16XGEF-EA | 业务板卡,16个万兆SFP+光接口 |
| NSM66-24GET24GEF4XF-EA | 业务板卡,24个 10/100/1000M电接口,24个千兆SFP光接口,4个万兆SFP+光接口 |
| NSM66-48GEF4XGEF-EA | 业务板卡,48个千兆SFP光接口,4个万兆SFP+光接口 |
| NSM66-48GET4XGEF-EA | 业务板卡,48端口10/100/1000M电接口,4个万兆SFP+光接口 |
| NSM66-48XGEF-EA | 业务板卡,48个SFP+光接口(支持千兆、万兆) |
| 机框 | |
| NSS6600-06 | NSS6600-06、机架式交换机主机箱,2个主控插槽、提供6个业务插槽(含4个业务槽+2个交换/业务混合槽位),4个电源插槽,2个风扇插槽 |
| NSS6600-10 | NSS6600-10、机架式交换机主机箱,10个普通业务插槽,2个主控槽位、2个交换模块插槽,2个风扇槽位,4个电源插槽 |
| 板卡 | |
| NSM66-MPUC | NSM66-MPUC主控卡,必配1张,支持2张备份。 |
| NSM66-MPUE | NSM66-MPUE、交换机模块、自主安全以太网交换机主控卡,必配1张,支持2张备份。 |
| NSM66-SFUA | 交换板卡,自主安全以太网交换机交换卡 |
| NSM66-SFUB | 交换板卡,自主安全以太网交换机交换卡 |
| NSM66-SFUD | 交换板卡,自主安全以太网交换机交换卡 |
| NSM66-24GET24GEF-S-EB | 业务交换复合板卡,最多可配置2张。24个 10/100/1000M电接口,24个千兆SFP光接口 |
| NSM66-48GET4XGEF-EB | 业务卡,48端口10/100/1000M电接口,4个万兆 SFP+光接口 |
| NSM66-40GETP8LTP4XF-EB | 业务卡,40个10/100/1000M Base-T电接口(支持POE/POE+ 802.3af/at),8个10/100/1000M/2.5G Base-T电接口(支持POE/POE+/POE++ 802.3af/at/bt),4个SFP+光口(支持千兆、万兆模式) |
| NSM66-48GEF4XGEF- EB | 业务卡,48个千兆SFP光接口,4个万兆 SFP+光接口 |
| NSM66-24GET24GEF4XF-EB | 业务卡,24个 10/100/1000M电接口,24个千兆SFP光接口,4个万兆 SFP+光接口 |
| NSM66-16XGEF-EB | 业务卡,16个2.5G/万兆 SFP+光接口 |
| NSM66-16SGEF-EB | 业务卡,16个25G SFP28光接口 |
| NSM66-32XGEF-EB | 业务卡,32个2.5G/万兆 SFP+光接口 |
| NSM66-8QXGE-EB | 业务卡,8个40G QSFP+光接口 |
| NSM66-16XGEF4QXGE-EB | 业务卡,16个万兆SFP+光接口, 4个40G QSFP+光接口 |
| NSM66-48XGEF-EB | 业务卡,48个万兆SFP+光接口 |
| NSM66-12QXGE-EB | 业务卡,12个40G QSFP+光接口 |
| NSM66-36QXGE-DA | 业务卡,36个40G QSFP+光接口 |
| NSM66-12QFP-DA | 业务卡,12个100G QSPF 28光接口 |
| NSM66-24QFP-DA | 业务卡,24个100G QSPF 28光接口 |
| NSM66-36QFP-DA | 业务卡,36个100G QSFP 28接口(支持40G、100G) |
| NSM66-IFW00-ES | 防火墙功能插卡 |
| NSM66-IAC00-ES | 上网行为管理网关功能插卡 |
| NSM66-IPS00-ES | 入侵检测防御功能插卡 |
| NSM66-ILB00-ES | 负载均衡功能插卡 |
| 电源 | |
| AD3000-1D005M | 3000W交流电源模块,支持热插拔 |
| AD1600-1D005M | 1600W交流电源模块,支持热拔插 |
| AD800-1D005M | 800W交流电源模块,支持热拔插 |
| AD500M-HS0F | 500W交流电源模块,支持热拔插 |
| AD800M-HV1B | 800W交流电源模块,支持热拔插 |
| 风扇 | |
| FAN-7C-01 | 风扇模块 |
| FAN-05C-01B | 风扇模块 |
| FAN-11A-01 | 风扇模块 |
| FAN-15B-01 | 风扇模块 |
| FAN-06A-01B | 风扇模块 |
园区核心/高性能汇聚
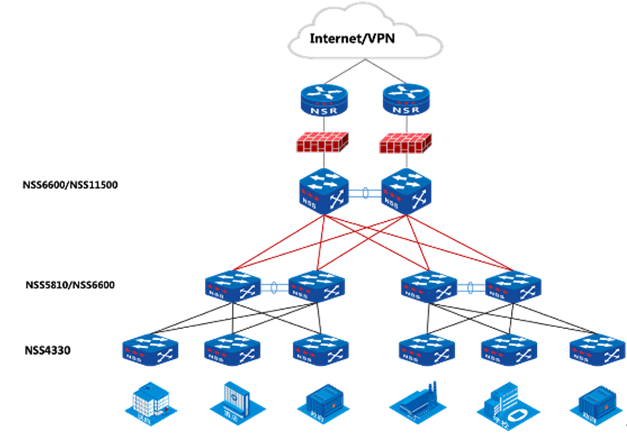
应用场景说明:
典型三层组网下,NSS6600作为核心设备,NSS4330作为楼道汇聚设备,NSS3320作为接入设备,组建自主安全高速网络。NSS6600高密度万兆接入能力,可以满足网络万兆汇聚需求。NSS6600支持多种安全技术和策略,支持配置和协议国密加密,可以为涉密网络构建高安全的IP网络。
采用Fat Tree组网模型,多台NSS6600使用虚拟化堆叠技术,虚拟为一台设备核心交换机,增加网络可靠性,简化网络管理,汇聚层使用NSS5810系列交换机采用堆叠或MLAG技术提供高密度以及高性能的万兆端口,满足大量的接入需求。
配合迈普公司NSS4330、NSS3320系列千兆交换机,可以为中小型网络提供自主安全全网解决方案。
南京双勉网络科技有限公司作为迈普通信江苏区域总代理,始终秉承“立事于行,服务于心”的经营理念,致力于为客户提供优质的计算机网络设备及智能楼宇弱电产品,想了解更多关于迈普网络产品信息,可以咨询我们,客服电话:025-86884480。
上一信息:NSS5813系列 新一代信创万兆交换机
