工作时间:
周一至周五
(9:00-17:00)
联系人:殷女士
联系电话:
025-86884480

发布日期:2026-11-3 12:56:15 访问次数:11
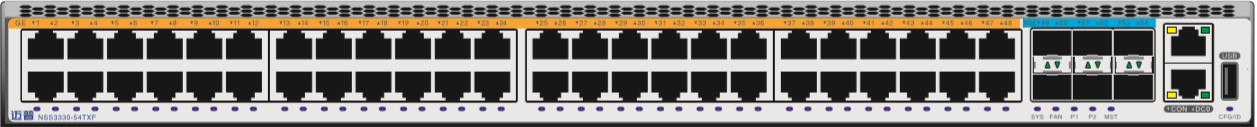
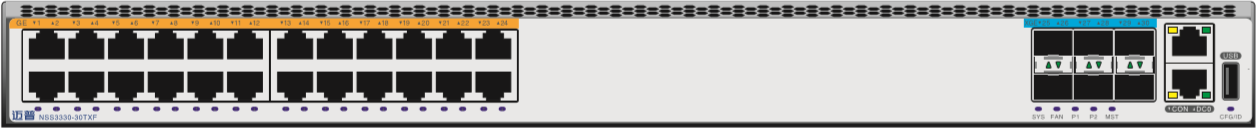
NSS3330系列信创千兆汇聚交换机是迈普公司面向安全性要求较高的行业推出的,基于国产CPU、国产交换芯片的新一代高性能以太网交换机。主要针对高质量千兆桌面接入、小型网络汇聚等场景应用,提供从芯片、硬件到软件的安全、稳定、可靠的高性能L2/L3交换服务。
国产CPU和国产交换芯片设计,自主安全
迈普公司采用新一代国产CPU芯片和国产高集成高性能交换芯片,自主研发新一代高性能、高可靠、可管可控的以太网交换机,满足政府客户部署信创网络的需要,为用户提供多业务、安全、可控的一体化解决方案,确保满足用户网络从芯片、硬件到软件全方位的基础安全保障需求。
交换机自主操作系统软件,稳定安全可靠
自主操作系统成熟稳定,继承迈普二十多年服务金融、运营商软件技术积累,近百万台在网运行设备考验。迈普信创交换机操作系统,具备独立知识产权,通过公安部信息安全产品检测中心漏洞扫描测试,操作系统安全可靠。
管理、控制平面双平面国密加密,有效保证网络安全
SSH登录支持国密加密算法,交换机配置文件支持国密加密,杜绝设备被破解访问,以及管理数据被窃取泄密,实现交换机管理平面安全可靠。设备常用控制协议,如MSTP、RIP和OSPF,支持国密对协议报文加密,确保网络拓扑协议不泄露。支持可信设备认证,通过对接入网络的交换设备采用802.1X认证判断接入设备的合法性,杜绝非法仿冒设备接入网络,实现交换机控制平面安全可靠。
支持纵向虚拟化技术
NSS3330支持纵向虚拟化技术,与核心NSS8900、NSS6600自主安全万兆交换机配合,能够实现将大量接入NSS3330系列交换机虚拟为一台逻辑设备进行管理,以达到集中控制管理的目的,纵向虚拟化的部署,极大的简化网络的设备管理,提高用户运营效率,降低用户的维护成本。
| 硬件规格 | ||
| 产品型号 | NSS3330-30TXF-AC | NSS3330-54TXF-AC |
| 物理端口 | 24个10/100/1000Base-T电接口、6个SFP+光口(支持千兆、万兆模式),支持冗余电源,冗余风扇 | 48个10/100/1000Base-T电接口、6个SFP+光口(支持千兆、万兆模式),支持冗余电源,冗余风扇 |
| 交换容量 | 880Gbps/13Tbps | 880Gbps/13Tbps |
| 包转发率 | 124Mpps/560Mpps | 162Mpps/720Mpps |
| 外形尺寸(W×D×H) mm | 442×320×44.2 | |
| 与阿里云对接的版本号、版本类型 | OS版本号:10.1.230.2 OS版本类型:正式发布版本 | |
| 电源 | 输入电压(AC):100~240V,50/60Hz,支持1+1冗余电源,单个电源故障不影响整机运行 | |
| 功耗 | ≤100W | |
| 温度 | 工作温度-10℃ 到 50℃ 存储温度:-40℃ 到 70℃ | |
| 湿度 | 工作湿度:10% 到 90% ,无冷凝 存储湿度:5% 到 95% ,无冷凝 | |
| MAC表容量 | 256K | |
| VLAN | 4K | |
| 环境保护 | 采用绿色环保设计,静音设计,支持能效以太网 | |
| 平均无故障运行时间(MTBF) | ≥10万小时 | |
| 软件特性 | ||
| 链路层协议与技术 | 局域网 | 静态MAC配置;黑洞MAC |
| 动态和静态ARP、代理ARP、免费ARP | ||
| Ethernet,Ethernet II、VLAN、802.3x、802.1p、802.1Q、802.3ad,支持LLDP、DLDP,支持Jumbo帧。 | ||
| vlan mapping,支持基于端口、协议、子网和MAC地址的VLAN划分,支持基于端口的广播风暴/组播/未知单播抑制。支持管理VLAN | ||
| 生成树协议STP/RSTP/MSTP、GVRP、super VLAN、PVLAN、voice VLAN、per VLAN、Monitor link、BPDU TUNNEL、PPPOE+、EIPS,支持多进程MSTP进程,支持生成树快速收敛功能,单播收敛小于50ms,广播收敛小于30ms | ||
| 安全 | ACL | 支持标准IP ACL、扩展IP ACL、标准MAC ACL、IPv6 ACL、高级ACL;支持基于IPv4/IPv6五元组、基于源/目的MAC、基于VLAN、基于802.1P优先级的ACL。 |
| 攻击防御 | URPF、LAND攻击、DoS攻击、SYN Flood攻击、Smurf攻击、Ping Flood攻击、TearDrop攻击、Ping of Death攻击、TCP报文攻击、ICMP报文攻击、TCP/UDP报文目的端口等于源端口攻击检测、ARP自动防御、ARP防攻击、动态ARP检测、CPU安全防护 | |
| 网络协议 | 路由协议 | 支持IPv4/v6 静态路由、RIP、RIPng、OSPFv2、OSPFv3、BGP、BGP4+、IS-IS、策略路由(PBR) |
| 组播协议 | IGMPSnooping PROXY、IGMP filter | |
| IGMP Snooping | ||
| IPv6 | IPv6基本功能:IPv6 ND、IPv6 PMTU、ICMPv6、IPv6 ACL,DS-Lite、IPv4/v6 Dual Stack | |
| IP应用 | DHCP Server、DHCP Client、DHCP Relay、DHCP Snooping、Option 82 | |
| DNS | ||
| FTP Server、FTP Client | ||
| Ping、TraceRoute | ||
| DHCPv6 Server、DHCPv6 Client、DHCPv6 Relay、DHCPv6 Option6/16/18/37、SAVIv6接入源地址验证 | ||
| UDP Helper、NTP | ||
| QoS | 流分类 | 基于端口、MAC地址、IP地址、IP优先级、DSCP优先级、TCP/UDP端口号、协议类型等 |
| 流量监管 | CAR | |
| 拥塞管理 | SP、DRR、SP+DRR、WDRR、SP+WDRR | |
| 拥塞避免 | RED、WRED | |
| 终端扫描 | 终端扫描功能 | 支持终端扫描功能,能扫描出终端类型,终端IP,终端MAC,终端操作系统 |
| 配置 | 零配置开局 | 支持ZTP,可实现零配置,零IP开局 |
| 虚拟化 | 虚拟化技术 | 支持VST(Virtual Switching Technologies)虚拟交换功能,支持分布式设备管理、统一路由管理。支持多虚一技术,可将多台物理设备虚拟化为一台逻辑设备统一管理。可以实现最多16台硬件设备之间的虚拟化部署。 |
| 支持纵向虚拟化,与核心设备配合将多台设备虚拟成一台;接入交换机作为核心交换机的端口扩展板卡进行配置统一管理, 支持≥128台设备虚拟成一台设备。 | ||
| 管理 | 网络管理 | Console口登录管理、Telnet(VTY)远程管理、WEB管理、SSH管理,以太网OAM功能、CFM-OAM功能,当ULPP组成员端口收到匹配的CFM(超时或恢复超时)时,能进行联动操作,SNMP V1/V2/V3,支持SNMP通过域名方式进行访问、RMON 1/2/3/9、SYSLOG、DDMI、广播风暴显示、IPFIX、MIB、支持整网网络拓扑可视化、 设备状态监控(CPU/内存/流量/端口状态等)、设备配置、设备升级、故障告警、远程WEB、远程Telnet、配置备份及还原功能、sFlow流量分析,内置图形化管理功能,支持通过图形化界面设备配置及命令一键下发和版本智能升级功能 |
| 网络监控协议 | 支持telemetry协议 | |
| 自动化运维 | 支持NETCONF自动化配置接口 | |
| 支持G.8032协议,实现ms级业务倒换,恢复时间小于30ms | ||
| 支持VXLAN功能,具备二层VXLAN网关功能 |
| 产品型号 | 描述 |
| NSS3330主机 | |
| NSS3330-30TXF-AC | 24个10/100/1000Base-T电接口、4个SFP+光口(支持千兆、万兆模式),2个12GE专用堆叠口,固化双交流电源 |
| NSS3330-54TXF-AC | 48个10/100/1000Base-T电接口、4个SFP+光口(支持千兆、万兆模式),2个12GE专用堆叠口,固化双交流电源 |
园区网千兆接入
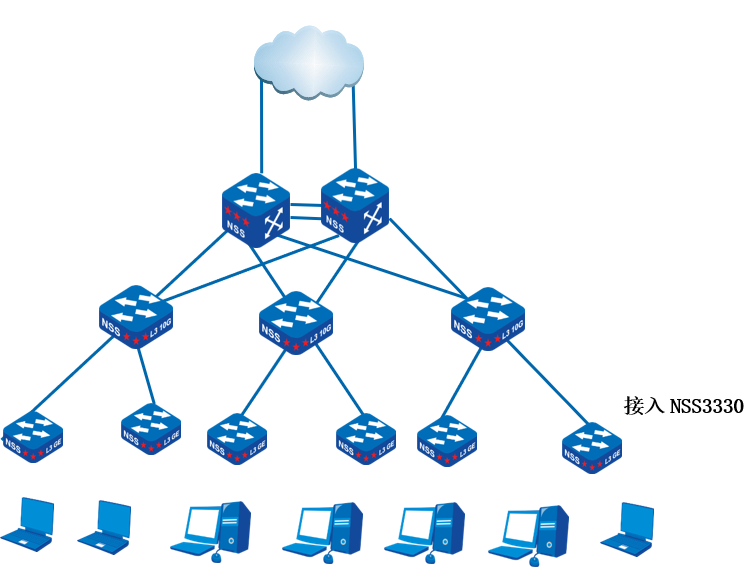
在园区网或大楼局域网中,使用NSS3330作为接入交换机,与核心NSS6600配合,可以通过纵向虚拟化技术,实现将多台NSS3330虚拟为一台交换机进行管理,降低网络维护难度;
•支持纵向虚拟化,能够实现一机一网,可以将一个大楼的局域网虚拟成一台交换机进行管理,降低网络维护难度;
•与核心NSS6600形成信创全网组网方案,支持配置加密和协议加密,为客户提供安全可靠的网络服务。
南京双勉网络科技有限公司作为迈普通信江苏区域总代理,始终秉承“立事于行,服务于心”的经营理念,致力于为客户提供优质的计算机网络设备及智能楼宇弱电产品,想了解更多关于迈普网络产品信息,可以咨询我们,客服电话:025-86884480。
上一信息:NSS3320系列 信创千兆接入交换机
