工作时间:
周一至周五
(9:00-17:00)
联系人:殷女士
联系电话:
025-86884480

发布日期:2026-11-3 12:59:47 访问次数:13
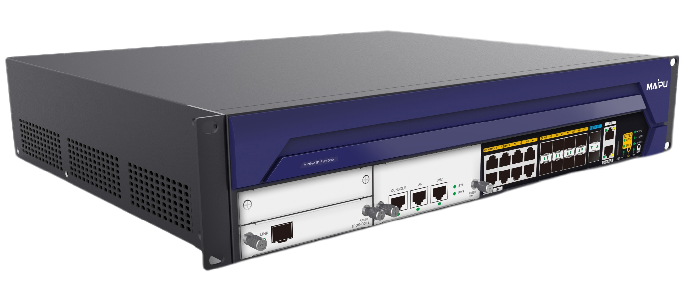
MPSec NSIDP2000是采用国产芯片、可以全面应对应用层威胁的高性能自主安全入侵检测防御系统,通过深入洞察网络流量中的用户、应用和内容,能够为用户提供有效的应用层一体化安全防护,帮助用户安全地开展业务并简化用户的网络安全架构。 MPSec NSIDP2000可精确识别数千种网络应用,并提供详尽的应用流量分析和灵活的策略管控。结合用户识别、应用识别、内容识别,可为用户提供可视化及精细化的应用安全管理。同时,MPSec NSIDP2000内置了威胁检测引擎,能够抵御包括病毒、木马、SQL注入、XSS跨站脚本、CC攻击在内的各种网络攻击,有效保护用户网络健康及Web服务器安全。 迈普MPSec NSIDP2000采用国产安全操作系统平台,采用零拷贝并行流处理等高效的防攻击技术,整个解析过程一次拆包,保证开启多重防护功能后依然保证高速度、低时延的安全防护,结合最及时、最全面的入侵检测防御特征库,提供。配合创新的网络应用行为精细化管理功能、清晰易管理日志等功能,提供业界最全面、完善的网络行为管理解决方案,可部署于政府、金融、企业、教育等各个行业,广泛适用于边界威胁防护、内网威胁防护等场景。
信创名录内自主安全产品
MPSec NSIDP2000通过了公安三所的严格检验,是信创名录内的入侵防御产品。整机采用最先进的国产芯片或元器件,包括国产多核CPU、国产内存条、国产Flash等,网络安全设备实现芯片级的自主安全,杜绝国外芯片或元器件存在的“后门”潜在威胁。
自主稳定的硬件平台
MPSec NSIDP2000硬件由迈普自主设计、制造,共享迈普20年的网络设备硬件制造工艺,在产品可靠性与生命周期延续上,可以得到很好的价值保障。
硬件平台稳定可靠:共享迈普20年的网络设备硬件制造工艺,在市场上长达20年,超过25万台的长期验证,保障MPSec NSIDP2000稳定运行可靠。
冗余电源设计,固化双交流电源,保障业务安全稳定。
精准及时的入侵检测和防御能力
MPSec NSIDP2000通过了公安三所的软件测试,完全满足信创场景功能和性能需求。拥有专业的攻击特征库团队,随时关注业界最新发现的安全漏洞和接收全球用户反馈的攻击特征,并在第一时间做出响应和提供更新,实时完善攻击特征库,提供最及时、最全面的入侵防御。
具备业界先进的入侵检测和防御引擎,具备基于语义、流重组、协议状态等检测分析能力,极大的提高了检测效率,扩大了检测范围。
支持智能关联分析能力,可结合网络环境和告警事件,进行智能的判断和去重,极大降低入侵事件的误报率和重报率。
支持自定义入侵检测防御规则,针对特定的或者“0day”漏洞可及时手动防护。
专业的病毒查杀能力
MPSec NSIDP2000拥有海量病毒特征库,配合先进的病毒查杀引擎,能够精准识别并清除流行木马和顽固病毒。新一代启发式检测技术,通过对程序行为的智能分析,及时发现最新的未知病毒威胁,提示用户及时修复系统和第三方软件(Flash、Adobe Reader等)漏洞,有效保障系统安全。针对纯扫描优化的产品架构,无系统监控,不占系统资源,是保护内网资源不受互联网病毒侵扰的最佳选择。同时可对通过HTTP和FTP协议上传的文件进行病毒过滤和阻断,防止网站被恶意利用,成为病毒和木马传播的工具。
全面支持IPv6
MPSec NSIDP2000具备双协议栈架构,支持IPv6/IPv4双协议栈功能,能同时识别IPv4和IPv6通讯流量,并对IPv4和IPv6流量进行安全检测。IPv6环境下攻击检测技术和基于IPv6地址格式的安全控制策略,为IPv6环境提供了有力的入侵防护能力。
| 产品规格 / 产品型号 | MPSec NSIDP2000-X1-AC | |
| 硬件架构 | CPU | 飞腾 CPU |
| 固定接口 | 以太口 | 8 个千兆 Combo 口, 2 个万兆光口, 2 对 BYPASS 电口, 1 个管理口 |
| Console 口 | 1 | |
| USB 口 | 1 | |
| 电气特性 | 电源 | 冗余电源 |
| 输入 | 交流 100-240VAC/50-60HZ | |
| 风扇 | 静音风扇 | |
| 环境特性 | 工作环境温度 | 0-45 ℃ |
| 工作环境湿度 | 10 % -90 %,无凝结 | |
| 存储环境温度 | -40~65 ℃ | |
| 存储环境湿度 | 5 % -95 %,无凝结 | |
| 尺寸 | 宽度 | 19 英寸( 442mm ) |
| 高度 | 2U ( 88.4mm ) | |
| 深度 | 380mm | |
| 功能规格 | 功能描述 | |
| 网络行为识别与管理 | 支持 PC 、移动终端应用识别 支持虚实身份对应以及时间轴方式显示用户的网络访问轨迹 支持防私接防共享,可自定义限定单 IP 支持的终端数量以及冻结时间 海量应用特征库,能够对新浪微博、腾讯微博、网易微博等进行细分控制 应用特征库支持网络实时更新 | |
| 攻击防护 | 多种畸形报文攻击防护 SYN Flood 、 UDP Flood 、 HTTP Flood 等多种 DoS/ DDoS 攻击防护 支持 ARP 攻击防护 | |
| 入侵防御 | 基于状态、精准的高性能攻击检测和防御 实时攻击源阻断、 IP 屏蔽、攻击事件记录 支持针对 HTTP 、 SMTP 、 IMAP 、 POP3 等多种协议和应用的攻击检测和防御 支持缓冲区溢出、 SQL 注入和跨站脚本攻击的检测和防护 支持海量特征的攻击检测和防御,特征库支持网络实时更新 | |
| 病毒过滤 | 基于流的病毒过滤 支持压缩病毒文件的扫描 支持病毒查杀,病毒库定期与及时更新 | |
| Web 防护 | 内置 Web 防护特征库,提供 HTTP 协议检查、 XSS 攻击、恶意扫描与爬虫、服务器防护、 CMS 漏洞防护等防护类型 支持 HTTP 协议的精确访问控制 支持防盗链、 CSRF 攻击、 CC 攻击、应用隐藏、网页防篡改等防护 支持缓存防篡改网页,可手动清理缓存内容 | |
| IPv6 | IPv6 访问控制 隧道、 ISATAP 、 6TO4 等多种过渡技术 IPv6 路由( 静态路由、 OSPFv3 ) | |
| 高可用性 (HA) | 主 / 主模式 (A/A) 和主 / 备模式 (A/S) 支持配置、会话同步 | |
| 监控统计 | 支持 URL 日志、 NAT 日志、会话日志、威胁日志等 支持实时流量统计和分析功能 支持安全事件统计功能 支持以 ICMP/DNS/TCP 等方式对目标进行连通性和时延探测 |
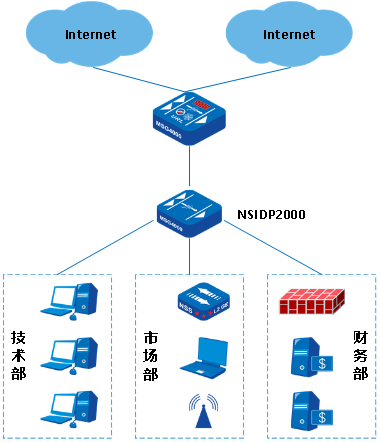
l 适用于大中型企业用户,以透明方式在线部署于网络出口,无需改变网络拓扑;
l 支持对攻击类、RPC攻击类、WEBCGI攻击类、拒绝服务类、木马类、蠕虫类、扫描类、网络访问类、HTTP攻击类、系统漏洞类等攻击类型进行检测和防御,并支持自定义攻击检测规则,有效抵御安全入侵;
l 能够防御病毒、木马、蠕虫,且支持对压缩数据、加壳病毒的查杀,可对HTTP、FTP、SMTP、POP3、IMAP等协议的应用进行文件的病毒扫描和过滤;
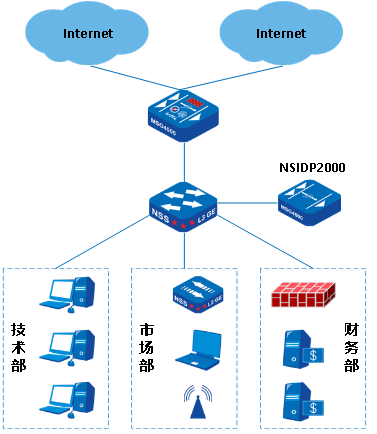
l 适用于大中型企业用户,以旁挂方式部署于核心设备旁,不影响网络结构,部署简单;
l 支持对内网流量的威胁识别和防御,对攻击类、RPC攻击类、WEBCGI攻击类、拒绝服务类、木马类、蠕虫类、扫描类、网络访问类、HTTP攻击类、系统漏洞类等攻击类型进行检测和防御,并支持自定义攻击检测规则,可有效抵御内网安全入侵和蔓延;
l 支持对内网流量的病毒识别和防御,能够防御病毒、木马、蠕虫,且支持对压缩数据、加壳病毒的查杀,可对HTTP、FTP、SMTP、POP3、IMAP等协议的应用进行文件的病毒扫描和过滤;
南京双勉网络科技有限公司作为迈普通信江苏区域总代理,始终秉承“立事于行,服务于心”的经营理念,致力于为客户提供优质的计算机网络设备及智能楼宇弱电产品,想了解更多关于迈普网络产品信息,可以咨询我们,客服电话:025-86884480。
