工作时间:
周一至周五
(9:00-17:00)
联系人:殷女士
联系电话:
025-86884480

发布日期:2026-11-3 13:01:40 访问次数:26
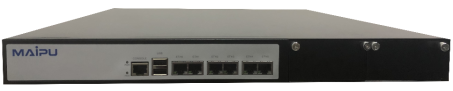
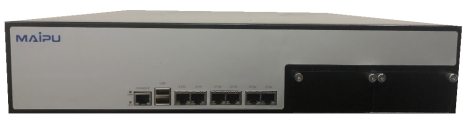
迈普日志收集与分析系统(以下简称“日志审计系统”)作为一个统一日志收集与分析平台,能够实时地对采集到的不同类型的日志和事件信息进行标准化(归一化)和实时关联分析,能够实时不间断地将企业和组织中来自不同厂商的安全设备、网络设备、主机、操作系统、数据库系统、用户业务系统的日志、警报等信息汇集到审计中心,实现全网综合安全审计,同时满足国家法律法规的要求。通过统一的仪表板进行实时动态、可视化的图表呈现,协助安全管理人员迅速准确地识别安全事故。
资产管理
通过资产库管理所有资产,以树形结构进行组织和展示,并能够以此作为权限分配的依据,满足资产监控的最小化权限原则。
日志采集
系统承载了日志及事件采集、标准化(归一化)、过滤、归并的数据治理功能。支持Syslog、SNMP Trap 等协议被动采集,支持文件读取、日志代理等方式主动采集、支持API、JDBC等方式交互式采集。
日志标准化
日志标准化又称为“范式化”。日志收集后,系统对日志进行标准化处理,提取日志属性写入标准化结构的字段中,将机器生成的、人难理解的内容全部转换为系统可处理、人可读的内容。
日志过滤和归并
通过过滤和归并,系统可以压缩需要存储的日志数量,同时也不影响审计能力。
事件分析
通过界面实时查看来自网络中各种IT资源的日志情况。迈普日志审计系统内置了大量的分析场景,用户无需学习,即可开展审计操作。
事件统计
在实时监视过程中,用户可以对关心的事件进行如IP地址、事件类型等维度进行统计,分析趋势,对一段时间内的安全事件进行时间切片统计,并描绘趋势曲线。事件以可视化的饼图、柱图、堆积图等方式展现。
事件搜索
系统为用户提供了一套灵活方便的交互式事件调查工具,通过事件调查工具管理员可以对感兴趣的日志中的重要或全部信息进行查询搜索。
仪表板
通过仪表板,不同角色和不同用户可快速获取到各自所关注的安全信息,满足各自管理需求。
关联分析
系统内置大量关联分析场景,如认证登录、授权行为、违规行为、系统变更、敏感操作和设备故障等,通过启用这些内置场景,可实时发现网络攻击和违规行为。
告警和响应管理
通过关联分析,系统对于发现的安全事件可以进行自动告警,告警内容支持用户自定义字段。告警方式包括邮件、Syslog、SNMP Trap等。
日志备份与恢复
当磁盘空间日志存储量达到一定百分比时可设定为自动删除磁盘中的历史日志,并进行告警。系统支持日志数据的加密压缩备份,可将日志备份保存至本地存储或外部存储设备中。当需要恢复时,可手动将备份数据进行恢复。
| 型号 | MPSec LAS-100 | MPSec LAS-200 | MPSec LAS-S |
| 产品形态 | 软硬件一体 | 软硬件一体 | 软件 |
| CPU | 多核 | 多核 | N/A |
| 内存 | 16GB | 32GB | N/A |
| 存储空间 | 4T | 8T | N/A |
| 板载网络接口 | 千兆电口*6个, 支持两组电口bypass | 千兆电口*6个, 支持两组电口bypass | N/A |
| 接口扩展槽数 | 2个 (支持千兆、万兆板卡扩展) | 2 (支持千兆、万兆板卡扩展) | N/A |
| 其他接口 | console口1个,USB口2个 | console口1个,USB口2个 | N/A |
| 外部存储形式 | FTP/SFTP | FTP/SFTP | N/A |
| 电源规格 | 单电源 | 冗余电源 | N/A |
| 机身 | 1U | 2U | N/A |
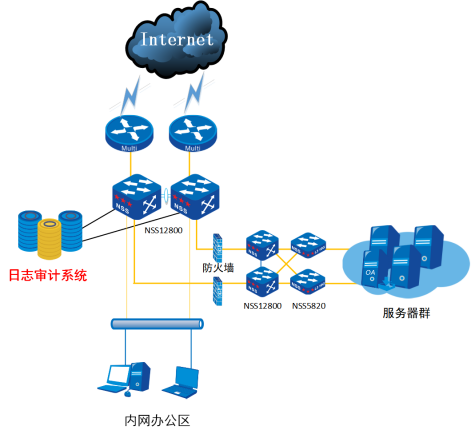
迈普日志审计系统可部署在管理区,将企业和组织的IT资源环境中部署的各类网络或安全设备、安全系统、主机操作系统、数据库以及各种应用系统的日志、事件、告警全部采集、汇总、分析和处理,使得用户通过单一的管理控制台对整个IT环境进行统一监控。
客户收益:
• 满足安全策略审计需求;
• 攻击与威胁检测与预警;
• IT运维与故障排查;
• 满足网安法和合规监管要求。
南京双勉网络科技有限公司作为迈普通信江苏区域总代理,始终秉承“立事于行,服务于心”的经营理念,致力于为客户提供优质的计算机网络设备及智能楼宇弱电产品,想了解更多关于迈普网络产品信息,可以咨询我们,客服电话:025-86884480。
上一信息:DAS 数据库审计系统
下一信息:SAS 运维安全网关
