工作时间:
周一至周五
(9:00-17:00)
联系人:殷女士
联系电话:
025-86884480

发布日期:2026-11-3 13:04:34 访问次数:14
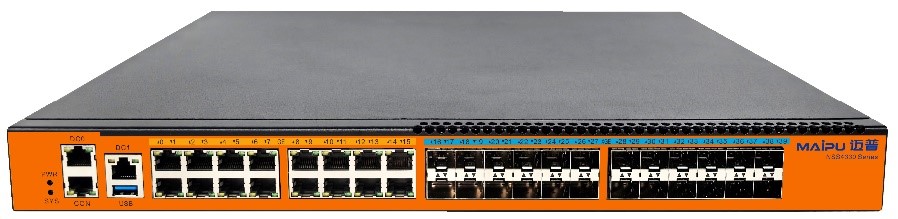
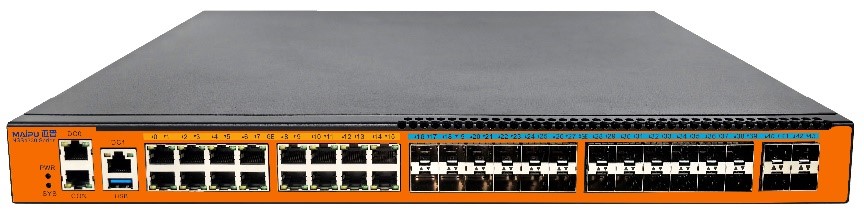
迈普NSS4330系列TAP交换机是面向运营商、金融、政府、能源、电力、大型企业等关键行业的智能流量采集设备,专注于解决大规模网络环境下的流量采集、过滤、分发与分析需求。 该系列以“高性能处理、灵活分流策略、自主信创安全”为核心,为网络监控、安全审计、数据分析、业务优化等场景提供稳定可靠的流量采集处理功能,是构建业务可视化、智能网络运维与安全防护体系的关键基础设施。 迈普NSS4330系列TAP交换机,基于信创的专业分流芯片进行开发,集成数据采集、分流、预处理功能的专业设备,对网络中的业务数据进行采集、聚合、分流同时,可对数据进行过滤、去重、脱敏等预处理操作,该系列支持10/100/1000Base-T电接口、SFP千兆光口、SFP+光口(支持千兆、万兆模式)接入能力,能满足各类高性能数据采集、分流需求。
自主安全,CPU、交换芯片、高级功能芯片国产化设计
迈普公司采用国产CPU芯片、国产高性能交换芯片以及国产化高级功能FPGA芯片,自主研发新一代高性能、高可靠、可管可控的TAP交换机,满足金融、政府、能源、电力等客户数据中心部署安全可控网络的需要,为用户提供多业务、安全、可控的一体化解决方案,确保满足用户网络基础安全保障需求。
卓越性能,从容应对海量流量
· 适配高密度场景:适配10M/100M/1000M/1G/10G等多速率接口,满足骨干网、数据中心、核心机房等高密度流量场景需求。
· 低延迟转发:采用高速转发芯片,端到端转发延迟<1μs,确保实时流量分析与业务零中断。
· 高性能去重:采用国产高新能FPGA,自主研发去重处理卡,去重性能≥100Gbps,信创领域业界领先水平。
智能分流,满足各类流量采集需求
迈普TAP交换机,采用先进的芯片进行深度定制化开发,解决了传统网络镜像性能瓶颈和数据预处理处理功能不足的问题。
TAP交换机实现多点数据源采集,多份输出的复制功能,结合灵活的多因子Hash负载实现同源同宿,可保障安全审计、流量回溯、或业务性能分析等大数据应用场景。
数据去重的功能,对重复数据的检测过滤,降低分析系统的I/O性能压力,提升分析的性能和效率,释放重复数据的存储空间,避免以流量计费的额外开销问题,也提高安全系统检测审计的速度和准确性。
数据脱敏功能,支持隐私数据的脱敏处理,实现采集分析过程中的数据安全。
数据截断功能,对特定数据流进行裁剪切片,释放分析系统的存储资源和CPU资源,提升分析的性能和效率。
在多层级网络中,可实现流量的来源标识和时间点标记,对多数据来源的流量类型提供甄别能力,从而增强流量的管理调度能力。
个性化策略定制功能,针对统一数据源可为后端不同业务系统制定流量策略,策略之间相互独立,互补干扰,可满足不同业务系统多样化的流量需求。
自动化运维,便捷灵活的网络部署能力
迈普TAP交换机提供10M/100M/1000M/1G/10G速率接口,以满足各种数据分析场景下的连接需求,根据不同的性能和接口要求,可满足多业务环境不同带宽和速率的调度需求,也可用于实现带外数据分流网络的管理部署。
单机设备模式下支持WEB、CONSOLE、IP、SNMP、SYSLOG、SSH等管理方式。
多级组网模式下,迈普提供SDN流量调度平台网络管理能力,基于智能计算路径,快速调度流量,快速部署业务,有效提升日常运维效率。
| 产品型号 | NSS4330-44GTXF-NT | NSS4330-40GTXF-UT |
| 硬件规格 | ||
| 物理端口 | 16 个 GET/RJ45 、 28 个 XGEF/SFP+ | 16 个 GET/RJ45 、 24 个 XGEF/SFP+ |
| 风道类型 | 前后风道 | |
| 电源 | 2 | |
| 风扇 | 2 | |
| 外形尺寸 | 442×330×44.2 mm | |
| 温度 | 工作温度: 0℃ 到 40℃ | |
| 存储温度: -40℃ 到 70℃ | ||
| 湿度 | 工作湿度: 10% 到 90% ,无冷凝 | |
| 存储湿度: 5% 到 95% ,无冷凝 | ||
| 性能 | ||
| 去重性能 | / | 100Gbps |
| 软件特性 | ||
| 接口统计 | 支持物理端口的收发包数量与速率统计 | |
| 支持逻辑接口的收发包数量与速率统计 | ||
| 流量复制转发 | 支持基于端口输入 \ 输出双向的流量复制 | |
| 支持基于流量分类规则的复制 , 支持同时将报文输出到至少 32 个输出端口组以支持多个业务后端系统 | ||
| 支持基于指定输出接口转发 | ||
| 支持基于流分类结果转发 | ||
| 流量过滤 | 支持源 MAC 、目的 MAC 、以太网协议、源 IP 、目的 IP 、协议类型、源端口、目的端口、 TCP Flag 、输入接口号 , 内外层 VLAN ID 等多元组匹配规则。规则支持 IPv4 和 IPv6 | |
| 支持固定偏移字符串规则 | ||
| 负载均衡 | 支持全局同源同宿负载均衡 , 支持负载均衡 Linkdown 接口动态分发,支持输出流量权重配比 | |
| 链路标记 | 支持接口 VLAN 标签的添加或删除 | |
| 报文截断 | 支持报文截断,可按规则配置,截断长度可指定 | |
| 报文识别 | 支持不低于 2 层 VLAN 、 6 层 MPLS 、 IPinIP 、 GTP-U 、 GRE 、 VXLAN 、 ERSPAN 隧道报文的识别和外层头部去封装 | |
| 报文脱敏 | 支持报文 IP 混淆脱敏,端口脱敏和载荷脱敏功能,支持数据载荷指定偏移字节脱敏 | |
| 报文去重 | 支持 1 秒内的重复报文过滤,支持全包内容对比去重,去重功能可按输入接口配置是否开启,去重范围可选择按全部接口统一去重、按多个接口分组的组内去重、按单个接口独立去重等方式 | |
| 远程镜像 | 所有接口支持 GRE 隧道终结功能,支持 ERSPAN 远程镜像接入 | |
| 报文采集 | 支持对采集报文进行规则匹配过滤抓包,并支持将捕获的报文以 pcap 文件存储,可通过 WEB 获取到本地 | |
| 日志管理 | 支持 CLI 、 SNMP 、 WEB 、 Telnet 、 SSH 管理,配置界面具有友好性、易用性 | |
| WEB 界面支持 HTTPS 且可完成所有配置管理;支持远程升级;支持远程 SYSLOG 服务,可将系统登入、操作日志、接口异常等信息上报。提供身份认证功能,支持 AAA 服务和 RADIUS 服务。 | ||
| 分级分权 | 支持多用户分权管理,可创建新用户并设定用户权限 | |
| 黑白名单 | 支持黑白名单准入配置 | |
| API 接口 | 支持提供 API 接口查询设备状态与配置转发策略。方便与流量分析系统或网管系统联动。 |
| 产品型号 | 描述 |
| 主机 | |
| NSS4330-44GTXF-NT | 16 个 RJ45 接口、 28 个 SFP+ 接口, 2 个风扇, 2 个电源 |
| NSS4330-40GTXF-UT | 16 个 RJ45 接口、 24 个 SFP+ 接口, 2 个风扇, 2 个电源,支持去重、脱敏等高级功能 |
传统网络的导流应用一般是从单点网关设备,或从单台分流设备上进行数据导流应用,而网络态势感知需要对全网的运行状态,对于内网中的各种数据进行全面的分析,才能够真正做到态势感知,因此需要建立一张高效的数据导流层来满足安全分析系统的部署需求。
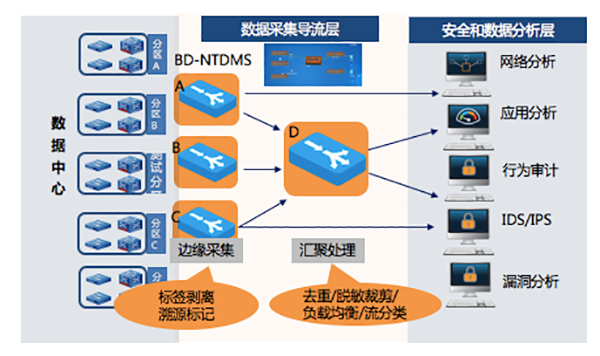
图示:流量矩阵导流模型视图
迈普的NTD方案采用两层导流架构,接入层靠近数据采集点最大限度的收集全网数据,通过10G/40G/100G高速通道发送给汇聚层;汇聚层对流量进行处理(数据去重、监测脱敏等)和分析系统的导流;配合图形化的管理系统实现流量采集的全自动化,大幅降低了管理人员的维护难度。
部署价值:
流量矩阵的建立,方便多套分析系统随时从网络各个采集点进行获取数据,实现对全网流量的真实可视,真正实现安全态势感知;同时数据流量在汇聚层进行集中数据处理,降低了分布式处理过程中数据信息损失的风险,并大幅提高了流量数据预处理的效率。
在等保密切相关的政府环境中,通常运行MPLS 专网协议,由于采集的全网数据,部分上下行MPLS PE设备接口会携带MPLS 专网标签数据,会出现部分安全类或数据分析系统不能识别MPLS VPN封装,从而导致无法正常实现部署分析。
标签剥离的作用是实现对MPLS /GRE/VXLAN等隧道数据封装的剥离,留下标准的以太网帧和IP数据内容给后端分析系统。
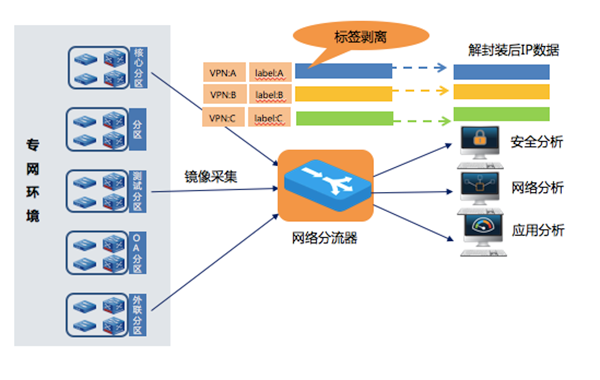
图示:标签剥离技术应用示意图
部署价值:
专业TAP交换机识别并剥离掉隧道标签,留下标准的IP数据包,降低分析系统CPU资源消耗,从而让这些分析系统正常部署和高效开展分析工作。
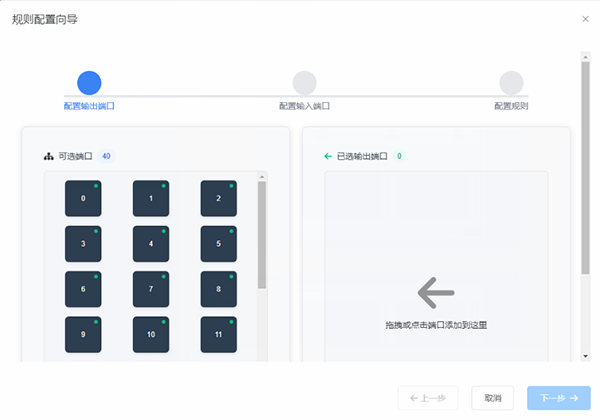
1. 三步式快速规则配置向导
采用“配置输出端口→配置输入端口→配置规则”的线性引导流程”:,
以分步式逻辑简化复杂配置操作。管理员可按流程依次完成端口选择与规则关联,无需手动梳理端口与规则的逻辑关系,降低配置门槛。
2.输入/输出端口独立规则配置
支持对数据输出端口、输入端口分别配置独立规则,二者策略逻辑互不干扰。例如可对输出端口配置 “流量去重 + 协议过滤” 规则,同时对输入端口配置“源IP过滤+端口切片”规则,满足双向精细化流量管控需求。
3.单页62端口并发管理
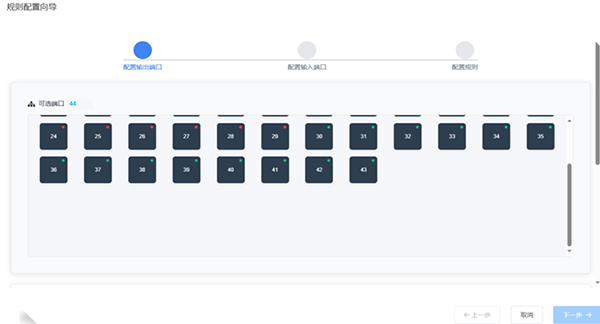
单页界面最大支持62个输入/输出端口的并发配置与管理,无需跨页面切换即可完成大规模端口的规则部署。对于多业务场景的网络环境, 可一次性完成数十个端口的策略配置,大幅提升批量操作效率。
4. 可视化界面直观管控端口行为
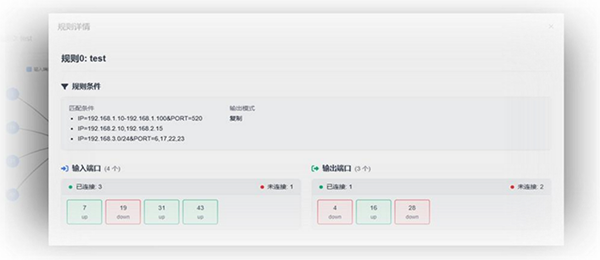
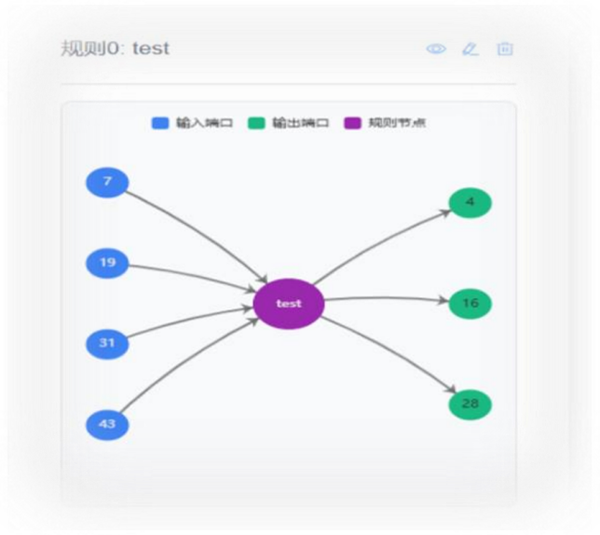
通过矩阵式端口可视化界面(如界面中24-55端口的直观呈现),管理员可快速识别端口的运行状态、规则关联情况(如端口标识差异),实现端口行为的“可视化感知、故障秒级定位”。支持规则详情可视化展示功能,可呈现规则匹配条件(如 IP地址段、端口等五元组条件)、输入端口编号、数量以及状态(展示 up/down 状态)、输出端口(展示 up/down 状态)及输出模式(如复制或分流)等配置详情,便于用户核对分流规则的具体设置。
部署价值:
1.配置效率大幅提升
三步引导式配置+单页62端口并发管理,将传统逐端口配置模式升级为“一站式批量操作”,配置时间可缩短50%以上,尤其适用于大规模网络的规则快速部署场景。
2.配置逻辑清晰易懂
输入/输出端口独立规则设计+线性配置流程,让端口与规则的逻辑关系一目了然,管理员无需在复杂嵌套中梳理逻辑,降低了对技术经验的依赖,新手也能快速上手。
3.运维风险显著降低
可视化界面的端口状态标识 + 引导式配置流程,从源头减少端口误选、规则冲突等配置失误;同时直观的端口行为管控可实现故障秒级定位,大幅降低网络运维的潜在风险。
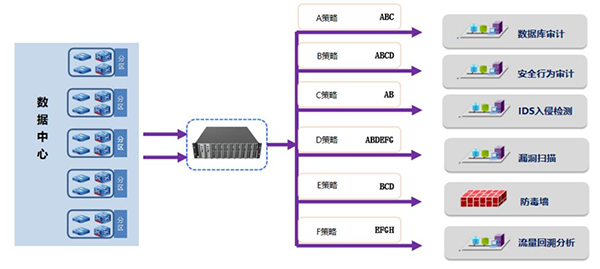
独立策略:不同业务系统的流量需求(如安全审计粒度、流量处理优先级)存在差异,通过“独立策略”可实现策略间互不干扰。例如:核心数据库系统的审计策略与普通办公系统的漏洞扫描策略,可各自独立配置、独立执行, 避免策略冲突。
策略叠加:支持对单个系统的流量同时叠加多种预处理策略,包括:流量切片:提取流量中的特定字段(如数据库SQL语句、用户身份信息);流量去重:过滤重复的流量包,降低下游设备处理压力;流量过滤、端口、协议:按IP等维度筛选目标流量。
系统扩展性:架构支持独立的流量预处理策略,可满足数据中心多业务系统(如ERP、OA、CRM、云服务等)的差异化安全治理需求,具备良好的业务扩展性。
部署价值:
配置逻辑更清晰:每个业务系统的流量策略(如切片、去重、过滤规则)可独立定义,策略间“互不干扰”。例如, 数据库业务的审计策略与办公系统的漏
洞扫描策略可分开配置,管理员能直观区分不同业务的规则逻辑,避免因策略嵌套导致的理解与维护成本激增。
配置操作更简便:无需在多设备、多规则间反复关联调试, 管理员可针对单个策略(如 A 策略对应数据库审计)进行 “一站式” 配置,降低了对操作人员技术熟练度的要求,即使是安全运维新手也能快速上手,减少配置失误率。
在独立策略的基础上,支持策略叠加能力,进一步强化配置的便捷性与精准性:
针对同一业务系统的流量,可按需叠加“切片+去重+过滤”等多种预处理策略。例如, 对核心业务流量,既可以配置 “按端口切片” 的规则,又能叠加“去重冗余流量”的策略,所有配置步骤可在同一策略框架内完成,无需跨模块操作,逻辑链路更短、更清晰。
当新增业务系统(如引入云服务分区)时,管理员可直接新增一个独立策略,无需对现策略的逻辑或配置进行调整,既保障了新业务的快速上线,又避免了对存量业务的干扰,让配置的可扩展性与清晰性贯穿业务全生命周期。
在数据采集和分析场景中,经常遇到采集的位置和区域不同,经过流量汇总后,不可避免有重复的流量。专业分流器把采集汇总的数据来源进行比较,通过特定的校验算法,过滤掉重复的数据流,就是数据去重功能。
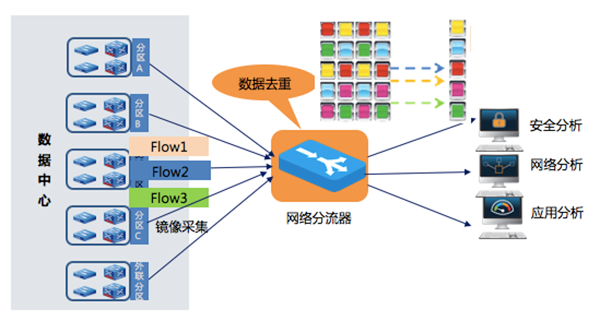
图示:数据去重技术应用示意图
部署价值:
实时对多点采集产生的重复流量去重,释放重复数据包的存储空间和处理器资源,降低分析平台负载,提升分析性能和效率,并可以提高安全类审计和恶意软件检测的速度和准确性。
数据裁剪是把数据包按照任意长短进行裁剪,也称为数据截断或切片。
通常在网络质量分析的环境中部署有NPM分析系统,网络运维管理部门只需要看到网络L4部分数据,业务承载数据并不关注,没有裁剪的环境中,NPM分析系统性能压力很大,数据存储的时间也很短,经过分流器对数据进行裁剪后,可以极大的,降低NPM分析平台的负载,提升分析性能和效率。
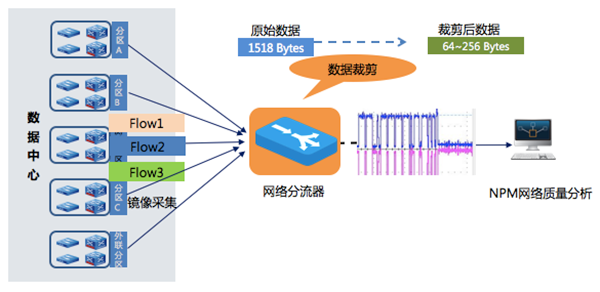
图示:数据裁剪技术应用示意图
部署价值:
通常在网络运维质量分析中,专业分流器可以把把业务数据裁掉,只留下所需数据,从而降低分析系统的压力,提升分析效率。
分流器的数据脱敏功能是在流量实时采集的过程中,对敏感内容进行替换,从而实现敏感数据的保护。
通常在网络质量分析和安全数据采集的环境中,部署第三方数据分析系统、安全大数据分析平台和NPM等系统过程中,不可避免的采集到内网的全量数据。为了避免有权限分析的人员,收集内部敏感信息形成商业用途,部署分流器对采集过程中的数据脱敏,能有效降低了敏感数据泄露的风险。
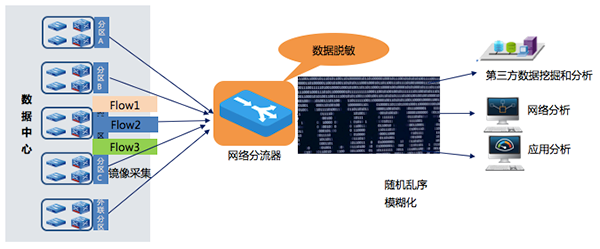
图示:数据脱敏技术应用示意图
部署价值:
通常在网络运维质量分析或第三方委托数据分析,以及业务数据仿真等环境中,通过专业分流器可以把非加密的敏感数据进行替换,比如身份证号、手机号和社保账户、工商登记证等信息,从而实现敏感信息的保护,又不影响相应的数据分析用途。
安全防护应用场景下,很多安全过滤设备是透明L2层方式串接在业务网络中,比如WAF随着业务流量的逐步增长,单台WAF性能面临不足。如果WAF集群横向扩展后,又不能保证每个WAF能够均衡的收到数据流,并保持会话的完整性。此时除了购买更高性能设备替换外,迈普分流器提供更加简单、快捷弹性的同源同宿方案。
同源同宿:是将分布在不同链路上的同一会话数据,从同一端口输出即的功能,也称为非对称流量归并。同源同宿技术可解决源点和目的点会话不一致问题,从而保证数据采集的会话关联和完整性。
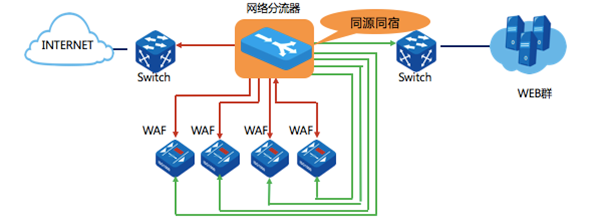
图示:同源同宿技术应用示意图
部署价值:
迈普分流器同源同宿技术,解决了安全类系统(如WAF)横向集群扩展后,需要流量负载和会话完整的关键诉求。
从而原有安全设备的得以利旧,实现了安全系统的整体性能扩展,保障每台安全设备接收到是负载后流量,并保持会话的完整性的安全应用。
分流器的负载均衡技术,通过特定算法,能将大流量拆分为小流量分发到业务主机,也实现流量在多台主机间的自动分配或者按照权重比例分配。
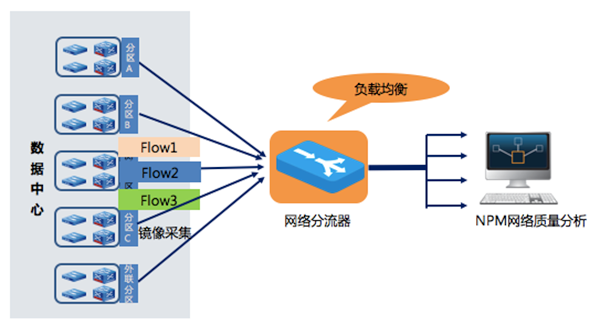
图示:负载均衡技术应用示意图
部署价值:
迈普分流器负载均衡技术能有效扩展网络和服务器的带宽、增加吞吐量、提高网络的灵活性和可用性。从而提高主机业务可用性,并提升资源利用率,并实现故障自动切换。
在等保环境中,普遍需要旁路部署多套审计类安全分析系统。而传统网络普遍存在镜像资源不足的问题,从而导致不能部署大于4套安全分析系统问题。
分流器的基于端口或基于流的M:N技术实现多点网络数据采集,流量按需分发给安全类和运维分析类系统。
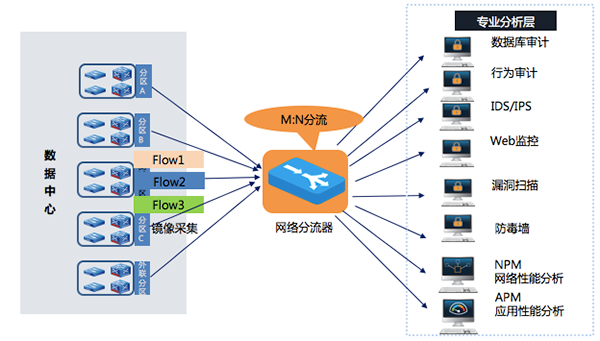
图示:M:N技术应用示意图
部署价值:
迈普TAP交换机采用专业分流定制芯片,突破传统交换机镜像资源瓶颈,实现灵活多对多的端口流量调度能力,可满足大于64个分析平台同时部署,是传统网络镜像能力的12倍。基于灵活8元组灵活定义数据的分类,按需分发给分析系统。
南京双勉网络科技有限公司作为迈普通信江苏区域总代理,始终秉承“立事于行,服务于心”的经营理念,致力于为客户提供优质的计算机网络设备及智能楼宇弱电产品,想了解更多关于迈普网络产品信息,可以咨询我们,客服电话:025-86884480。
上一信息:暂无
下一信息:迈普TAP交换机NSS5830系列
