工作时间:
周一至周五
(9:00-17:00)
联系人:殷女士
联系电话:
025-86884480

发布日期:2026-11-3 14:25:22 访问次数:46

MPSec MSG4000是一款可以全面应对应用层威胁的高性能下一代防火墙,通过深入洞察网络流量中的用户、应用和内容,能够为用户提供有效的应用层一体化安全防护,帮助用户安全地开展业务并简化用户的网络安全架构。 MPSec MSG4000可精确识别数千种网络应用,并提供详尽的应用流量分析和灵活的策略管控。结合用户识别、应用识别、内容识别,可为用户提供可视化及精细化的应用安全管理。同时,MPSec MSG4000内置了威胁检测引擎,能够抵御包括病毒、木马、SQL注入、XSS跨站脚本、CC攻击在内的各种网络攻击,有效保护用户网络健康及Web服务器安全。 MPSec MSG4000提供了全面的应用安全防护和灵活的扩展方式,可部署于政府、金融、企业、教育等各个行业,广泛适用于互联网出口、数据中心、网络与服务器安全隔离等多种应用场景。
精细化的应用访问控制
MPSec MSG4000支持深度应用识别技术,可根据协议特征、行为特征及关联分析等,准确识别数千种网络应用,包括数百余种移动终端应用。在此基础上,MPSec MSG4000为用户提供了精细而灵活的应用安全访问控制。
● 一体化访问控制:从用户、应用、内容、时间、威胁、位置进行一体化的管控和防御。内容层的防御与应用识别深度结合,一体化处理。例如:识别出Oracle的流量,进而针对性地进行对应的入侵防御,效率更高,误报更少。
● 精准应用识别:提供了精细化的应用识别机制。用户可根据应用名称、应用类别、风险级别、所用技术、应用特征等精确筛选出感兴趣的应用类型,如具备文件传输功能的通讯软件,或存在已知漏洞、基于浏览器的WEB视频应用等等,从而实现精细化的应用管控。
● 灵活应用控制:基于深度应用识别及精细化的应用筛选,支持灵活的安全控制功能,包括策略阻止、会话限制、流量管控、应用引流或时间限制等。
全面的安全防护能力
MPSec MSG4000提供了基于深度应用识别、协议检测和攻击原理分析的入侵防御技术,可有效过滤病毒、木马、蠕虫、间谍软件、漏洞攻击、逃逸攻击等安全威胁,为用户提供L2-L7层网络安全防护。
● 优化的攻击识别算法。能够有效抵御如SYN Flood、UDP Flood、HTTP Flood 等DoS/DDoS 攻击,保障网络与应用系统的安全可用性。
● 专业Web攻击防护功能。支持SQL注入、跨站脚本、CC攻击等检测与过滤,避免Web服务器遭受攻击破坏;
● 高性能的病毒过滤功能。领先的基于流扫描技术的检测引擎可实现低延时的高性能过滤。支持对HTTP、FTP、SMTP、POP3、IMAP等流量和压缩文件(zip,gzip,rar 等)中病毒的查杀。
● 支持千万级URL特征库的URL过滤功能,可帮助网络管理员轻松实现网页浏览访问控制,避免恶意URL 带来的威胁渗入。
*设备指标等参数仅供参考,具体数值,以实际交付产品为准
| 产品型号 | MPSec MSG4000-G6-AC | |
| CPU | 多核 | |
| 板载电口10/100/1000Base-T个数 | 6 | |
| 扩展槽个数 | 2 | |
| 板载SFP千兆光口插槽个数 | 4 | |
| 异步串行管理接口 | 1 | |
| USB接口 | 2 | |
| 机箱规格&尺寸 | 2U | |
| 438mm(宽)×500mm(深)×88mm(高) | ||
| 机架规格 | 19寸 | |
| 电源 | 冗余电源,输入电压:100-240VAC,最大输出功率:300W | |
| 软件功能 | ||
| 基础组网功能力 | 部署模式 | 支持路由模式、透明模式、交换模式、混合模式以及旁路模式接入 |
| 路由特性 | 默认路由、静态路由、策略路由、支持RIP、RIPng、OSPF、BGP等动态路由 | |
| IP协议 | 支持IPV4、IPV6双栈 | |
| NAT | 支持对源目的地址、端口的转换;包括一对一,一对多,多对一,多对多地址转换方式; | |
| 负载均衡 | 支持基于IP、ISP、应用、用户、服务等的多链路负载均衡,支持DNS流量的负载均衡,支持基于服务器地址的负载均衡;支持IPSec VPN的多链路备份和负载 | |
| 网络服务 | 支持DHCP服务器、DNS透明代理、ARP代理等网络服务 | |
| VPN | IPSec VPN、SSL VPN、L2TP、PPTP、GRE、 IPSecVPN增加SM1、SM2、SM3、SM4国密软算法的支持 | |
| 虚拟系统 | 支持虚拟系统路由、交换、监控、审计、安全、防护等全隔离。 | |
| 高阶功能 | 支持VXLAN二层网关、三层网关。支持VTEP(VxLan Tunnel EndPoint)模式接入VxLAN网络,实现VxLan网络与传统以太网的相同子网内、跨子网间互联互通;支持MAC、VNI、VTEP静态绑定; 支持对MPLS流量的深度分析和安全防护,包括:AV、间谍软件防护、漏洞防护、内容过滤、URL过滤等安全防护功能;支持通过LACP(IEEE802.3ad)协议将多个物理口绑定,生成一个虚拟接口,实现接口冗余、负载分担和备份,增加链路可靠性。每链路聚合组最多可支持8个端口。聚合组支持源目的MAC组合、MAC和IP组合或TCP/UDP端口组合等负载分担方式。 支持巨型帧,MTU≥9000字节,提升特定场景的传输效率 。 | |
| 高可靠性 | 支持双机热备功能,支持路由和透明模式下的“主-备”、“主-主”模式,支持接口联动,链路探测。 | |
| 精细化访问控制 | 访问控制 | 支持基于IP、安全域、VLAN、时间、用户、地理区域、服务协议及应用等多种方式进行访问控制,支持一条安全策略配置应用控制、入侵防护、URL过滤、病毒检测、内容过滤、网络行为管理等高级访问控制功能,并支持安全策略的快速检索,冗余策略分析。 |
| 应用识别 | 可精确识别几千种互联网应用,几百种移动应用,支持应用云识别。 | |
| 行为管控 | 支持对HTTP、SMTP、POP3、IMAP、FTP、TELNET协议进行细粒度的控制,过滤不受信任的网络行为。 | |
| 用户认证 | 支持基于web的无客户端方式的用户认证,具备集成AD活动目录、LDAP、RADIUS的第三方认证 | |
| 文件过滤 | 不基于后缀名方式实现对文档、压缩、归档三大类共30多种常用文档类型过滤 | |
| 邮件过滤 | 支持对邮件收发件人进行过滤,基于RBL黑名单及自定义IP地址黑名单两种方式的反垃圾邮件支持 | |
| URL过滤 | 预置86大类URL资源库,可手动离线或自动在线进行更新升级,支持URL云查询,支持云端URL查询分析,支持自定义URL过滤。 | |
| 内容过滤 | 实现HTTP、FTP、POP3、SMTP、IMAP五种应用协议的双向内容传输过滤,支持预定义敏感信息库及自定义敏感信息库两种方式进行敏感信息定义 | |
| 带宽管理 | 支持根据IP地址、用户、服务、应用、时间等信息划分虚拟QoS通道进行带宽管理,支持多层级调度类嵌套的最大带宽限制和最小带宽保证 | |
| 一体化威胁防护 | 攻击防护 | 支持攻击防护类型包括:Flood(SYN Flood、ICMP Flood、UDP Flood、IP Flood)、恶意扫描(禁止tracert、IP地址扫描攻击、端口扫描)、欺骗防护(IP欺骗、DHCP监控辅助检查)、异常包攻击(Ping of Death、Teardrop、IP选项、TCP异常、Smurf、Fraggle、Land、Winnuke、DNS异常、IP分片、ICMP管控(禁止ICMP分片、禁止路由重定向报文、禁止不可达报文、禁止超时报文、ICMP报文大小限制)、应用层Flood(DNS Flood、HTTP Flood)、SYN Cookie。 |
| 病毒防护 | 搭载人工智能引擎,能免疫90%以上的加壳和变种病毒,并支持病毒云查杀技术对HTTP、FTP、SMTP、POP3和IMAP流量进行病毒查杀。 | |
| 入侵防御 | 可识别并阻断几千种漏洞入侵和间谍软件,支持对拒绝服务、缓冲区溢出、恶意扫描、木马后门、病毒蠕虫、僵尸网络、跨站脚本、SQL注入、WEB攻击、弱口令扫描等入侵行为防御,支持生成动态策略。 | |
| 可视化智能管理 | 设备管理 | Web界面(Http、Https)、命令行界面(SSH、Console、CLI) |
| 管理权限 | 支持超级管理员、策略管理员和审计管理员三权分立管理,支持自定义管理员权限。 | |
| 网络分析 | 以应用程序、用户、IP地址、国家/地区为主视角,通过字节数、会话、威胁、内容、URL五个维度排名统计,展示用户网络当前的活动状态及策略使用情况定位网络中的异常行为。 | |
| 威胁分析 | 以 威胁活动、访问恶意URL的主机、访问恶意域名的主机等策略为主视角,关注防火墙捕捉到的网络中的高级威胁行为。从而判断内网中是否有主机已经失陷,或防火墙当前的安全策略是否存在安全漏洞。 | |
| 支 持基于主机或威胁情报视图统计网络中被入侵的主机数量,可呈现被攻破的时间、威胁类别、威胁简介、被入侵的主机IP、资产等信息;并对发现的恶意IP执行自动阻断;支持统计网络中存在安全风险的主机总数、风险等级,可呈现威胁类别、威胁简介、失陷 IP、资产等信息。 | ||
| 事件分析 | 关联分析面板:可将Top威胁、Top URL分类、Top应用、Top地址等信息关联,支持设置多种过滤条件,支持30个以上维度数据钻取; 支持通过网络活动,威胁活动、阻止活动等关联分析,发现风险行为; 支持将产生威胁事件的连接经过AV、IPS、防漏洞、URL过滤、文件过滤等安全模块检查的日志进行汇合展示; 支持自定义一个或多个过滤条件,对日志进行模糊检索或指定条件的精确检索,实现对特定目标异常行为、异常流量等问题的挖掘; | |
| 阻断分析 | 防火墙通过展示应用、用户、威胁、内容、域名、URL的阻断事件,用户可以判断网络中的恶意行为及有问题的用户,也可以判断安全策略中是否存在误拦截正常行为的情况。 | |
| 日志输出 | 支持流量日志、威胁日志、域名日志、URL过滤日志、邮件过滤日志、行为日志等多维度中文可视化分析和日志外发,并支持基于IP、用户、接口、地区、应用等多达90多种过滤条件模糊搜索自定义时间段内的历史日志。 | |
| 统计分析 | 支持按应用、IP、用户等类型对相应类型的字节数、会话数进行在指定时间范围内进行排序,支持基于接口、安全域的新建连接数、并发连接数的历史统计。 | |
| 支持基于网络中的流量趋势及增长应用、下降应用、带宽消耗、威胁的排行统计。并支持威胁地图,帮助用户了解网络中威胁基于地理位置的分布的风险。 | ||
| 监控分析 | 支持会话监控、用户监控、资产监控、路由监控、系统资源监控 | |
| 运维管理 | 支持双系统备份,并可实现配置的自动迁移,可记录多条历史配置文件。 支持三权分立管理 支持添加报表任务。支持每天、每周、每月生成报表。报表支持本地保存、下载、FTP服务器上传、邮件发送。 支持自定义报表模板。模板下默认支持威胁汇总、流量汇总、应用程序汇总子类型。 5.支持加密的WebUI和CLI管理,支持从WebUI中调用内嵌CLI管理界面实现对设备的配置管理; 告警信息支持SNMP Trap、邮件、声音、短信等形式,告警信息的类别包括:配置改变、CPU利用率过高、内存利用率过高、硬盘利用率过高、接口带宽利用率过大、发现病毒、发现攻击等; 支持将不同类型的日志分别发送到指定的日志服务器 支持通过TFTP或FTP协议实现离线更新。 具备Restful API接口,可指定Restful API使用的本地端口,限定调用Restful API的IP; 支持web页面抓包工具,并可配置抓包过滤条件; |
| 主机型号 | 描述 |
| MPSec MSG4000-G6-AC | 标准2U机箱,冗余电源,标准配置6个千兆电口,4个SFP插槽,支持两个扩展槽,1个Console口 |
| 模块 | |
| 模块名称 | 描述 |
| MSG4000-G6-IAA-1Y | MPSec MSG4000-G6-AC产品IPS、AV、AM三合一功能模块特征库升级1年期授权 |
| MSG4000-G6-IAA-3Y | MPSec MSG4000-G6-AC产品IPS、AV、AM三合一功能模块特征库升级3年期授权 |
| 板卡 | |
| 板卡型号 | 描述 |
| MPSec-G6-2QXGE | 2口40G QSFP板卡(选配):2个QSFP插槽; |
| MPSec-G6-2GEF | 2口千兆SFP板卡(选配):2个SFP插槽2口千兆SFP板卡 |
| MPSec-G6-2GET | 2口千兆电口板卡(选配)2口10/100/1000Base-T板卡 |
| MPSec-G6-2GET2GEF | 2口10/100/1000Base-T和2口千兆SFP板卡(选配) |
| MPSec-G6-2XGEF | 2口万兆光口板卡(选配):2个SFP+插槽 |
| MPSec-G6-2XGEFB | 2口万兆SFP板卡(选配):已固化2个SFP+万兆多模光模块(不可替换),支持1对硬件bypass |
| MPSec-G6-4GEF | 4口千兆SFP板卡(选配):4个SFP插槽 |
| MPSec-G6-4GEFB | 4口千兆SFP板卡(选配):已固化4个SFP千兆多模光模块(不可替换),支持2对千兆光口硬件bypass |
| MPSec-G6-4GET | 4口10/100/1000Base-T板卡(选配) |
| MPSec-G6-4GET4GEF | 4口10/100/1000Base-T和4口千兆SFP板卡(选配) |
| MPSec-G6-4GETB | 4口10/100/1000Base-T板卡(选配):支持2对硬件bypass |
| MPSec-G6-4GETB4GEF | 4口10/100/1000Base-T和4口千兆SFP板卡(选配):4电口和4个SFP插槽,支持2对硬件电口bypass |
| MPSec-G6-4XGET | 4口万兆电口板卡(选配):4个万兆电口接口; |
| MPSec-G6-4XGEF | 4口万兆光口板卡(选配):4个SFP+插槽 |
| MPSec-G6-4XGEFB | 4口万兆SFP板卡(选配):支持2对硬件bypass |
| MPSec-G6-8GEF | 8口千兆SFP板卡(选配):8个SFP插槽 |
| MPSec-G6-8GET | 8口10/100/1000Base-T板卡(选配):8个10/100/1000BASE-T |
| MPSec-G6-8GETB | 8口10/100/1000Base-T板卡(选配):支持4对硬件bypass |
| MSG4000-HD-1T | 1T硬盘卡,日志报表等功能需要配置硬盘卡 |
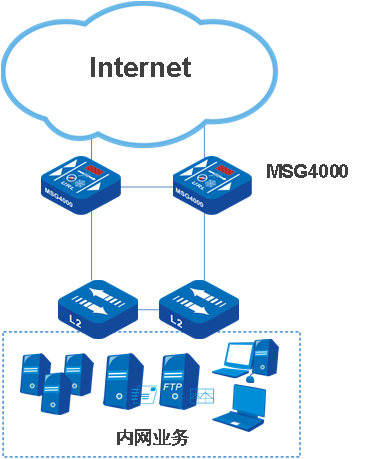
安全需求:
• 多出口链路备份,链路负载均衡;
• 外部病毒,攻击,恶意软件防护;
• 内网用户滥用网络带宽管控;
解决方案:
• 通过ISP策略路由,等价路由,链路探测等实现多出口智能选路功能;
• 通过一体化引擎中IPS,AV,URL过滤等实现对外部病毒,攻击,恶意站点防御;
• 通过应用层访问控制,带宽管理,URL过滤,内容过滤等策略实现用户上网管理;
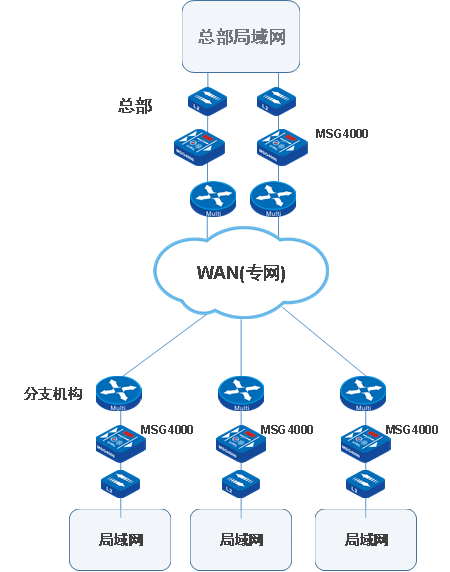
安全需求:
• 内部用户的入侵行为;
• 内部病毒扩散;
• 内部人员的非法访问;
• 资源滥用,挤占业务带宽;
解决方案:
• 基于应用的安全控制,防止非法访问以及业务伪装访问;
• 入侵防御,防病毒,抗攻击,保障总部业务安全可靠;
• 识别上千种应用,基于应用的带宽限制、最小带宽保障,保障业务体验;
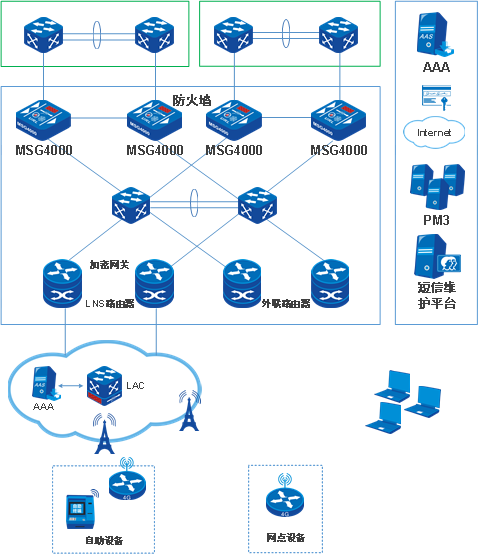
安全需求:
• 3/4G拨入人员的非法访问;
• 资源滥用,挤占业务带宽;
• 内部关键业务系统的保护;
解决方案:
• 基于应用的安全控制,防止非法访问以及业务伪装访问;
• 入侵防御,防病毒,抗攻击,保障总部业务安全可靠
南京双勉网络科技有限公司作为迈普通信江苏区域总代理,始终秉承“立事于行,服务于心”的经营理念,致力于为客户提供优质的计算机网络设备及智能楼宇弱电产品,想了解更多关于迈普网络产品信息,可以咨询我们,客服电话:025-86884480。
上一信息:暂无
